Zimmet Yönetimi: kâğıtsız, imzalı ve takipli
Odinvent Zimmet Yönetimi, demirbaşın kime verildiğini, çalışanın teslimi imzayla onayladığını ve iadenin eksiksiz yapıldığını tek kayıtta tutar. Çalışan e-postadaki bağlantıyla hesap açmadan imzalar. İki imzalı PDF tutanak her cihazın kartına kendiliğinden arşivlenir. İşten ayrılan çalışanın üstünde kalan cihazlar Active Directory üzerinden yakalanır.
Kısaca: Demirbaş kimde, imzası var mı, geri geldi mi?
Kâğıt zimmet tutanağı klasörde kaybolur. Çalışan işten ayrılırken üstündeki laptop unutulur, şarj aleti eksik gelir, kimse fark etmez. Odinvent her teslimi imzalı bir kayda bağlar ve cihazı iade edilene kadar izler. Sayım ve denetim günü "kimde ne var" sorusunun cevabı tek ekrandadır.
- Kâğıtsız, imzalı teslimÇalışan e-postadaki bağlantıdan telefonuyla bile imzalar. Logolu PDF tutanak kendiliğinden oluşur ve saklanır.
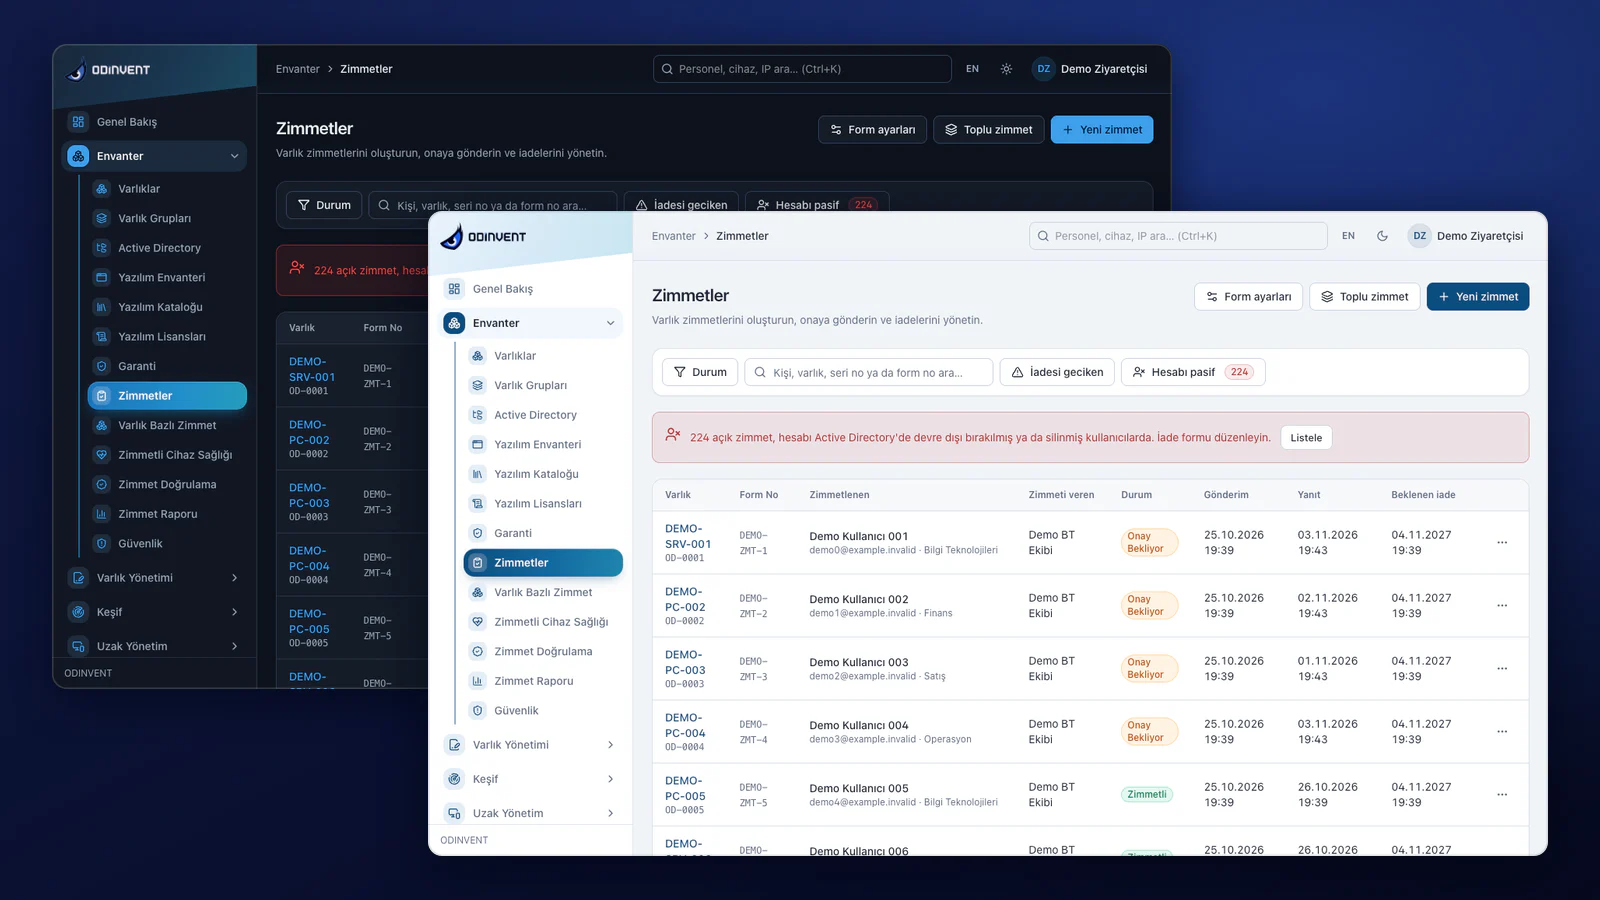
- Ayrılan çalışan gözden kaçmazActive Directory'de hesabı kapatılan kişinin üstünde cihaz kaldıysa uyarı gider. Tek tıkla tüm cihazları için iade başlatılır.
- Kayıt değil, canlı takipZimmetli cihaz uzun süredir görünmüyorsa ya da başkası kullanıyorsa ekranda işaret çıkar.

Zimmet nasıl çalışır?
- Seçin ve atayın
BT personeli cihazı ve çalışanı seçer. Laptop, monitör ve telefon gibi birden çok cihaz tek forma ve tek imzaya girer. Toplu dağıtımda sistem, cihazı en son kullanan kişiyi öneri olarak getirir.
- Çalışana e-posta gider
Çalışan kurum logolu e-postadaki bağlantıya tıklar; hesap açması veya şifre girmesi gerekmez. Bağlantı 14 gün geçerlidir ve yalnız bir kez kullanılabilir.
- Kontrol eder, imzalar
Cihazların marka, model ve seri numarasını, kurumunuzun taahhüt metnini görür. Parmağıyla veya faresiyle imza atıp onaylar ya da gerekçe yazarak reddeder.
- Tutanak kendiliğinden oluşur
Teslim edenin ve teslim alanın imzasını taşıyan, QR kodlu PDF zimmet formu üretilir. Form, formdaki her cihazın kartına arşivlenir.
- Takip kendiliğinden yürür
24 saat içinde onay gelmezse çalışana bir kez hatırlatma gider. Süreli verilen cihazın iade tarihine 3 gün kala da hatırlatma gider.
- Devir ve iade kayıtla yapılır
Cihaz başka çalışana geçerken yeni kişiye yeni onay formu gider. Yerinde iadede iki taraf imzalar; aksesuarlar teslimdeki listeyle karşılaştırılır, eksikler tutanağa yazılır.
- Ayrılan çalışan yakalanır
Hesabı Active Directory'de kapatılan çalışanın üstünde cihaz kaldıysa uyarı gider. İsterseniz belirli aralıklarla herkese "bu cihazlar hâlâ sizde mi?" e-postası atılır.
Ekranda imza atamayan çalışan ne yapar?
Her çalışan ekranda imza atmak istemez ya da atamaz. Odinvent bu durumda üç yol sunar; hepsinde belge doğru zimmete bağlanır.
- Kâğıt imza + QR doğrulama: Çalışan onay sayfasından formu indirir, yazdırıp elle imzalar ve taramasını ya da fotoğrafını yükler (PDF, JPEG veya PNG; en fazla 20 MB). Sunucu formdaki QR kodu okur, belgenin bu zimmete ait olduğunu doğrular ve imzayı kesip dijital forma yerleştirir. Başka bir formun taraması reddedilir; eğik veya çok sayfalı tarama da kabul edilir.
- E-postası olmayan personel: Saha çalışanı için imzalı taramayı BT yöneticisi panelden yükler. Onayın hangi yolla alındığı (dijital, kâğıt tarama, yönetici yüklemesi) kayıtta iz olarak kalır.
- Yerinde, tablette teslim: Cihazı elden verirken BT masasındaki tablette imza alınır. Zimmet anında aktif olur, e-posta beklenmez, teslim edilen aksesuarlar işaretlenir.
İşten ayrılan çalışanın cihazları nasıl yakalanır?
Odinvent, Active Directory'deki hesap durumunu izler. İK sistemine değil, AD'ye bakar; bu yüzden hesabın kapatılması yeterli sinyaldir.
- Pasif hesap uyarısı: AD'de devre dışı bırakılan veya silinen kişinin açık zimmetleri için, zimmeti veren personele ve AD yöneticisine bir kez "iade formu düzenleyin" uyarısı gider. Zimmet listesinde "Hesap pasif" rozeti ve filtresi bulunur.
- Tek tıkla iade: Kişinin üzerindeki tüm zimmetler için iade tek işlemle başlatılır; çalışana iade e-postası gider.
- Birim değişikliği: AD'de departmanı değişen çalışanın açık zimmetleri için "devir gerekebilir" bildirimi gider.
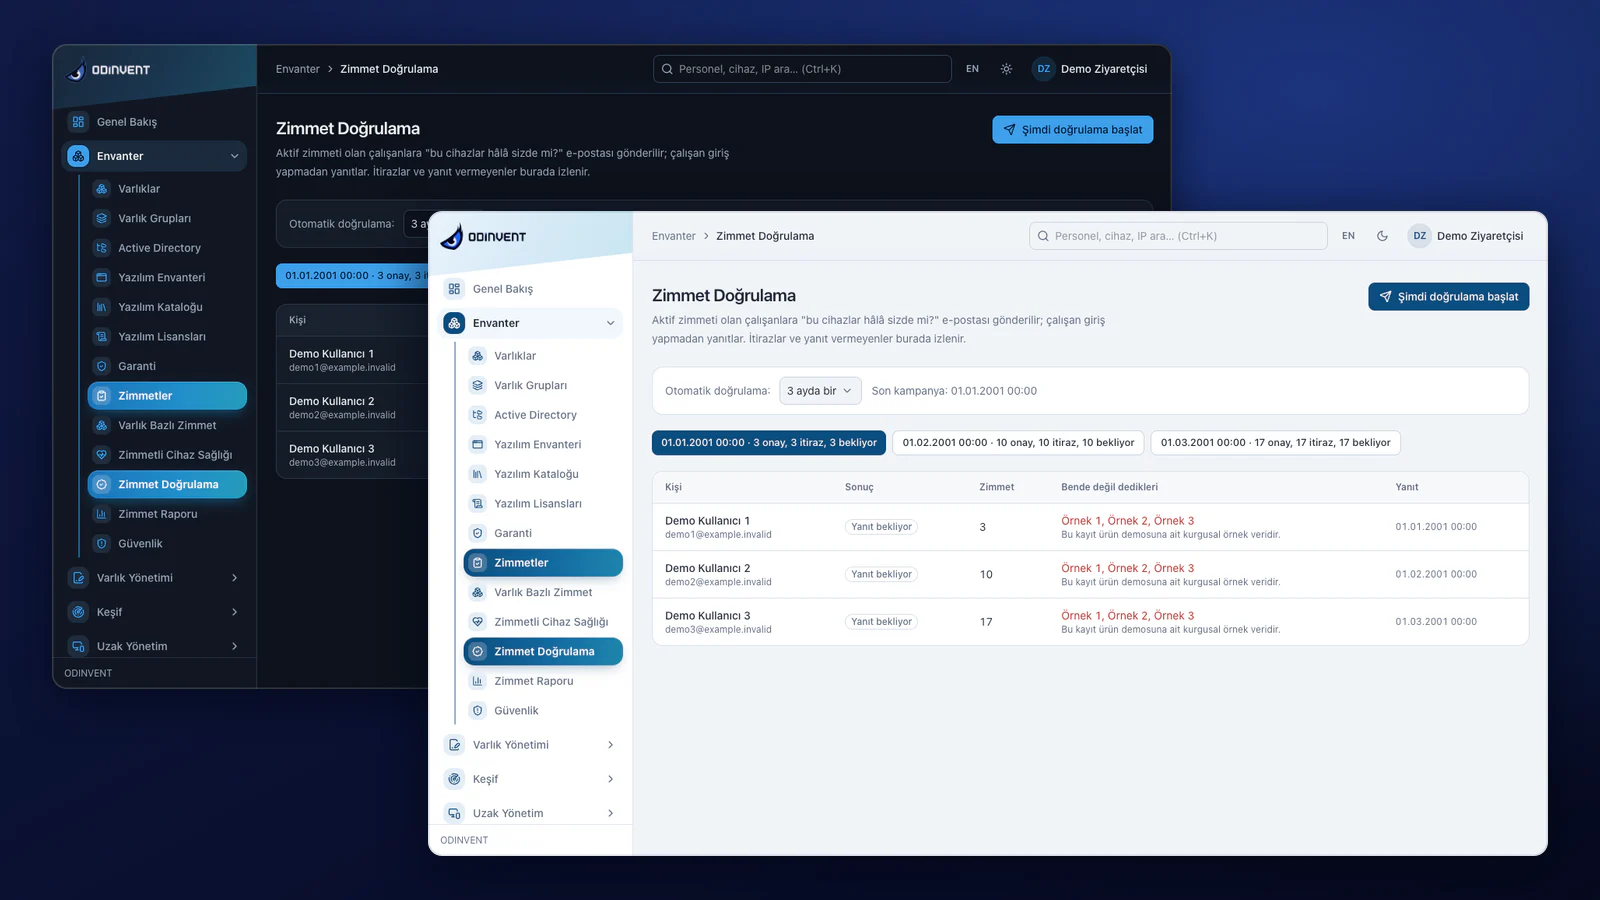
- Periyodik doğrulama: Aktif zimmeti olan herkese "bu cihazlar hâlâ sizde mi?" e-postası gider. Çalışan giriş yapmadan yanıtlar, "bende değil" işaretleyip açıklama yazabilir. Tekrar aralığı 0–24 ay arasında ayarlanır.
Demirbaş sayımı ve QR etiket nasıl yapılır?
Etiket, sayım ve zimmet aynı kayıt üzerinde çalışır. Bir etiketi okuttuğunuzda cihazın kimde olduğunu hemen görürsünüz.
- QR etiket basımı: Üç A4 etiket şablonundan (3×8, 2×7, 4×10) birini seçip ofis yazıcısından basarsınız; tek seferde en fazla 2000 varlık.
- Telefonla okutma: Personel etiketi telefon kamerasıyla okutur, giriş yaptıktan sonra varlık kartı açılır: seri numarası, kimde zimmetli, konumu ve "Zimmetle" düğmesi.
- Fiziksel sayım: Konum veya cihaz türüne göre sayım başlatılır. Etiketler telefonla ya da USB/Bluetooth barkod okuyucuyla okutulur. Her cihaz "bulundu", "yanlış konumda", "beklenmeyen" veya "bulunamadı" olarak ayrılır; sayım bitince konumlar düzeltilebilir.
Zimmet verildikten sonra ne izlenir?
Zimmet imzayla bitmez. Cihaz çalışanda dururken agent ve tarama verisi kaydı canlı tutar.
- Zimmetli Cihaz Sağlığı: Uzun süredir görünmeyen, zimmetli kişiden başkasının kullandığı, diski dolu, bataryası yıpranmış, güvenliği kapalı ya da garantisi biten cihazlar listelenir.
- Zimmet Doğrulama: Çalışanlara “bu cihazlar hâlâ sizde mi?” e-postası gider; giriş yapmadan yanıtlarlar. Kampanya elle ya da 3, 6 veya 12 ayda bir otomatik başlar; itirazlar ve yanıtsızlar izlenir.
- Varlık Bazlı Zimmet: Zimmetsizler dahil tüm varlıklar ve kimde oldukları görülür; zimmetsiz cihaz buradan doğrudan zimmetlenir.
- Zimmet Raporu: Aktif zimmet, onay bekleyen, geciken iade, kullanıcı yükü ve hesabı devre dışı kullanıcılar tek raporda toplanır.
Teknik ayrıntı
| Zimmet durumları | 8 durum: Taslak, Onay Bekliyor, Zimmetli, İade Talebi, İade Edildi, Reddedildi, İptal, Devredildi. Geçişler yalnız izinli önceki durumdan yapılır; aynı cihaza ikinci açık zimmet açılamaz. |
|---|---|
| Onay bağlantısı | Girişsiz sayfa; 32 bayt rastgele token, veritabanında yalnız SHA-256 özeti saklanır. 14 gün geçerli, tek kullanımlık; anonim uçlarda istek sınırı uygulanır. |
| İmza ve iz | Fare, dokunmatik ekran veya kalemle tuval imzası; onayda imza, redde açıklama zorunlu. İmza atanın IP adresi kaydedilir. |
| Onay yöntemleri | 3 yöntem: dijital imza (tuval), kâğıt tarama (QR doğrulamalı), yönetici yüklemesi. |
| PDF zimmet formu | Kurum logosu, form no, varlık tablosu (kategori, marka/model, seri), taahhüt metni, iki imza kutusu ve QR kod. Türkçe veya İngilizce basılır. |
| Form ve e-posta şablonu | Logo, başlık, giriş ve taahhüt metni, altbilgi, imza etiketleri, görünür sütunlar, onay ve iade e-postası; {adSoyad}, {varlik}, {seriNo}, {baglanti} gibi değişkenler. Kaydetmeden örnek PDF alınır. |
| Toplu zimmet | Çok cihaz tek kişiye tek formla ya da her cihaz kendi kişisine ayrı formla; tek seferde en fazla 500 seçim. Açık zimmeti olan cihazlar atlanır ve raporlanır. |
| Hatırlatmalar | Yanıtsız onay için 24 saat sonra tek hatırlatma; süreli zimmette iade tarihine 3 gün kala veya tarih geçince tek e-posta. |
| Zimmetli cihaz sağlığı | 14 günden uzun süredir görünmeyen, farklı kullanıcının oturum açtığı, diski %90 üzeri dolu, bataryası %60 altında, güvenlik koruması kapalı, garantisi bitmiş ya da 30 gün içinde bitecek cihazlar işaretlenir. Uyarı kuralı olarak da tanımlanabilir. |
| Hazır raporlar | 5 zimmet raporu: onay bekleyen, aktif, iadesi beklenen, reddedilen, imzasız onaylı. Ayrıca durum kırılımı, geciken iadeler, son 30 günün iadeleri, en çok zimmetli kullanıcılar. |
| Denetim izi | Yalnız ekleme yapılan denetim kaydı: kullanıcı, kanal, IP, tarayıcı bilgisi, alan bazında eski/yeni değer. Varlık kullanım dışı, kayıp veya imha olunca açık zimmet kendiliğinden kapanır. |
| Ödünç havuzu | Projeksiyon, yedek laptop gibi kısa süreli verilişler için tarih çakışma kontrollü rezervasyon; imza ve form içermez. |
Sınırlar ve gereksinimler
- Ekrandaki imza bir tuval çizimidir; e-imza sertifikası kullanılmaz. Kayıtta imza görüntüsü, IP adresi, zaman ve denetim izi saklanır.
- Onay ve hatırlatma e-postaları için kurumunuzun SMTP ayarı gerekir. Onay bağlantısının 14 günlük süresi ayardan değişmez.
- Pasif hesap ve departman uyarıları için Active Directory/LDAP bağlantısı kurulu olmalıdır.
- Zimmetli cihaz sağlığı agent veya tarama verisi ister; elle girilen varlıklarda çalışmaz.
- Hazır bir KVKK aydınlatma metni gelmez; KVKK/taahhüt metninizi forma kendiniz ekleyebilirsiniz.
- Etiketlerde yalnız QR kod basılır. QR okutma sayfası giriş ister; herkese açık değildir.
Sık sorulan sorular
Bir konu seçin; merak ettiğiniz sorunun yanıtını hemen bulun.
Zimmet
Zimmet onayı için çalışanın sisteme giriş yapması gerekir mi?
Gerekmez. Çalışana kurum logolu bir e-posta gider; içindeki bağlantı 14 gün geçerlidir ve yalnız bir kez kullanılabilir. Çalışan bağlantıyı telefonundan da açabilir, cihaz listesini ve taahhüt metnini görür, ekrana imza atarak onaylar ya da gerekçe yazarak reddeder. Bağlantının kendisi veritabanında saklanmaz, yalnız SHA-256 özeti tutulur.
Ekrandaki imza ne tür bir imzadır?
Ekrandaki imza, çalışanın parmağı, kalemi veya faresiyle çizdiği bir tuval imzasıdır; e-imza sertifikası kullanılmaz. Odinvent imzayla birlikte imzalayanın IP adresini, zamanı ve kanalı değiştirilemeyen denetim kaydına yazar. Islak imza tercih ederseniz çalışan formu yazdırıp elle imzalar, taramasını yükler; QR kod belgenin doğru zimmete ait olduğunu doğrular.
E-postası olmayan saha personeline nasıl zimmet verilir?
İki yol vardır. Cihazı elden verirken BT masasındaki tablette imza alırsınız; zimmet anında aktif olur ve teslim edilen aksesuarlar işaretlenir. Ya da çalışan kâğıt formu imzalar, BT yöneticisi taramayı panelden yükler. Hangi yöntemin kullanıldığı (dijital, kâğıt tarama, yönetici yüklemesi) kayıtta iz olarak kalır.
Çalışan onay e-postasına yanıt vermezse ne olur?
24 saat içinde yanıt gelmezse çalışana yeni bağlantıyla bir kez hatırlatma e-postası gider; aynı hatırlatma tekrar gönderilmez. Yanıtsız zimmetler "Onay bekleyen" hazır raporunda ve zimmet listesinde görünür, böylece BT ekibi takibi oradan yapar. Reddedilen zimmetler de ayrı bir hazır raporda listelenir.
İşten ayrılan çalışanın üzerindeki cihazlar nasıl fark edilir?
Odinvent Active Directory'deki hesap durumunu izler. Hesap devre dışı bırakıldığında ya da silindiğinde, kişinin açık zimmetleri için zimmeti veren personele ve AD yöneticisine bir kez uyarı gider. Zimmet listesinde "Hesap pasif" filtresi bulunur ve tek tıkla kişinin tüm cihazları için iade başlatılır. Bu özellik için AD/LDAP bağlantısı gerekir.
Zimmet formuna kendi KVKK ve taahhüt metnimizi ekleyebilir miyiz?
Evet. Form ayarlarından kurum logosu, form başlığı, giriş metni, taahhüt/KVKK metni, altbilgi ve imza etiketleri düzenlenir; metin hem onay ekranında hem PDF'te görünür. Kaydetmeden örnek PDF alıp kontrol edebilirsiniz. Hazır bir KVKK aydınlatma metni gelmez; hukuk biriminizin onayladığı metni siz eklersiniz. Form Türkçe veya İngilizce basılabilir.
Zimmetli cihazların hâlâ çalışanda olduğu nasıl doğrulanır?
Zimmet Doğrulama ile aktif zimmeti olan çalışanlara “bu cihazlar hâlâ sizde mi?” e-postası gider. Çalışan giriş yapmadan yanıtlar; itirazlar ve yanıt vermeyenler aynı ekranda izlenir.
Zimmet doğrulaması belirli aralıklarla otomatik yapılabilir mi?
Evet. Doğrulama 3 ayda, 6 ayda veya yılda bir otomatik başlatılabilir; isterseniz elle de başlatırsınız.
Zimmetli bir cihazda sorun olduğu nasıl anlaşılır?
Zimmetli Cihaz Sağlığı ekranı agent ve tarama verisiyle uzun süredir görünmeyen, zimmetli kişiden başkasının kullandığı, diski dolu, bataryası yıpranmış, güvenliği kapalı ya da garantisi biten cihazları listeler.
Kurulum
Odinvent kurulumu ve kaynak tüketimi için nasıl planlama yapmalıyım?
Windows x64 bir sunucu ve kurulum için yerel yönetici hakkı yeterlidir. Tek kurulum dosyası PostgreSQL 17'yi makinede yoksa kendisi kurar; .NET çalışma zamanı pakete gömülüdür. Panel varsayılan olarak TCP 8080'den açılır ve sihirbaz güvenlik duvarı kuralını kendisi ekler. Zimmet onayı ve bildirimler için kurumunuzun SMTP hesabı gerekir.
Kaynak tüketimi ve kapasite planlaması: CPU, RAM, SSD ve ağ ihtiyacını cihaz sayısı, eşzamanlı taramalar, tarama sıklığı, saklama süresi ve kullanılan modüllerle birlikte değerlendirin. CPU/RAM kullanımını ilk tam taramada ve normal çalışma sırasında; disk büyümesini veritabanı, ekler ve yedekler için ayrı izleyin. Agentless keşifte hedef cihazda kalıcı bir agent süreci bulunmaz; tarama sırasında WMI, SSH veya SNMP işlemleri cihaz ve ağ kaynaklarını kullanır. Yama ve yazılım dağıtımının aktarım yükünü envanter taramasından ayrı planlayın.
Bu açıklamalar kapasite planlama rehberidir; ölçülmüş tüketim veya doğrulanmış minimum donanım değerleri değildir. Cihaz sayınızı ve kullanım senaryonuzu demo talebinde paylaşın; önerilen kaynakları pilot kurulum ölçümleriyle netleştirelim.
Odinvent Linux veya Docker üzerine kurulabilir mi?
Hayır. Odinvent yalnız Windows x64 sunucuya kurulur. Linux sunucu, Docker, Kubernetes veya MSI paketiyle kurulum yoktur. Bunun bir nedeni Windows envanterinin WMI ile toplanmasıdır; WMI taraması tarayıcının Windows'ta çalışmasını gerektirir. Linux sunucularınız ise SSH ile, isterseniz agent ile envantere girer.
Uzak şubeleri taramak için ne kurmak gerekir?
Aynı kurulum dosyasını şubede "Yalnızca tarama servisi" seçeneğiyle kurarsınız. Bu servisin kendi veritabanı yoktur ve merkeze yalnız giden bağlantıyla bağlanır; şubede gelen port açmanız gerekmez. Servis bir işi alırken o işin kimlik bilgilerini merkezden aldığı için merkez bağlantısını HTTPS ile kurmanızı öneririz.
Güncelleme başarısız olursa ne olur?
Uygulama önceki sürüme kendiliğinden döner. Güncellemeden önce uygulama dosyaları kopyalanır ve veritabanı yedeği alınır; yeni sürüm sağlık kontrolünden geçmezse eski dosyalar geri yüklenir. Veritabanı değişiklikleri ise otomatik geri alınmaz; gerekirse güncelleme öncesi yedekten dönülür. Yalnız üreticinin Ed25519 ile imzaladığı paketler kurulur; imzasız paket reddedilir.
Odinvent yedeği nasıl alınır ve nerede saklanmalı?
Sistem her gün, sizin belirlediğiniz saatte veritabanı, yapılandırma ve belgelerden oluşan tam yedek alır. Yedeği panelden indirip geri yükleyebilirsiniz. Yedek arşivi şifresizdir ve kimlik kasasının anahtarını içerir. Bu yüzden yedek dosyalarını erişimi kısıtlı bir yerde saklayın ve geri yüklemeyi düzenli olarak deneyin.
Odinvent internet bağlantısı olmadan çalışır mı?
Evet. Lisans çevrimdışı doğrulanır ve envanter verisi dışarı gönderilmez. İnternet yalnız isteğe bağlı işler için kullanılır: güncelleme kontrolü, CVE ve ömür sonu sorguları, garanti bilgisi, bulut keşfi ve bulut yapay zekâ sağlayıcısı. Ağ varsa 12 saatte bir lisans sunucusuna ürün adı, seri numarası ve cihaz kimliği gider.
Web arayüzünü HTTPS ile açabilir miyim?
Evet. HTTPS / Sertifika ekranından açılır, isterseniz HTTP istekleri HTTPS’e yönlendirilir. HTTP erişimi açık kalır; sertifika sorununda panele HTTP’den girebilirsiniz.
Güvenlik
Odinvent'te verilerim nerede tutulur?
Tamamen sizin sunucunuzda. Uygulama sizin Windows sunucunuzda servis olarak çalışır, veriler sizin PostgreSQL veritabanınızda durur. Envanter verisi üreticiye gönderilmez. Düzenli giden tek trafik 12 saatte bir lisans bildirimidir: ürün adı, seri numarası ve cihaz kimliği. CVE, garanti, bulut ve yapay zekâ bağlantıları yalnız siz açarsanız kurulur.
Tarama için girdiğim parolalar nasıl korunur?
Şifreli kasada, AES-256-GCM zarf şifrelemeyle. Her sır kendi veri anahtarıyla şifrelenir, veri anahtarı da ana anahtarla sarılır. Kaydedilen parola hiçbir ekranda geri gösterilmez ve her kullanımı denetim kaydına düşer. Ana anahtar sunucudaki yapılandırma dosyasında durur; KMS veya HSM entegrasyonu yoktur, dosya erişimini sizin korumanız gerekir.
Kurumsal hesaplarla tek oturum açma (SSO) destekleniyor mu?
Evet, OpenID Connect ile. Microsoft Entra ID, Google, Okta ve Keycloak hesaplarıyla giriş yapılabilir. İzinli e-posta alan adlarını siz belirlersiniz; isterseniz ilk girişte kullanıcı otomatik oluşturulur. Active Directory kullanıcıları LDAP üzerinden kendi Windows parolalarıyla da girebilir. İstemci sırrı kimlik kasasında şifreli saklanır.
İki adımlı doğrulama (MFA) zorunlu tutulabilir mi?
İki adımlı doğrulama kullanıcı başına açılır; kurum genelinde zorunlu kılan bir politika şu an yoktur. Kullanıcı Authenticator uygulamasıyla TOTP kodu kullanır ve kurtarma kodları alır. SMS veya e-posta ile kod gönderimi yoktur. MFA açma ve kapama işlemleri denetim kaydına yazılır; MFA değişince kullanıcının tüm oturumları düşer.
Odinvent bağımsız sızma testinden geçti mi?
Hayır, yapılan denetim iç denetimdir. Odinvent yayın öncesi 24 maddelik iç güvenlik denetiminden ve otomatik statik ile dinamik güvenlik taramasından geçti; kritik ve yüksek bulgu kalmadı. Bu, bağımsız bir üçüncü taraf sızma testi değildir ve ürünün bir güvenlik sertifikası yoktur. Kalan düşük öncelikli maddeler operasyoneldir.
Denetim kayıtlarını SIEM sistemimize aktarabilir miyiz?
Evet. Yalnız "denetim okuma" kapsamlı bir API anahtarı oluşturursunuz; SIEM kayıtları artımlı olarak, çağrı başına en çok 1.000 kayıt çeker. Forsenti için hazır bağlayıcı vardır; Splunk veya Microsoft Sentinel aynı uçtan çekebilir. Aktarım çekme modelidir; syslog ile itme yoktur. Kayıtlar girişleri, değişiklikleri ve reddedilen yetki denemelerini içerir.
Yönetim erişimini belirli IP adresleriyle sınırlayabilir miyiz?
Evet. Yönetici IP Erişim Listesi etkinleştirildiğinde yalnızca listedeki IP ve CIDR’lerden API erişimi kabul edilir. Kendi adresinizi eklemeyi unutmayın, aksi halde kilitlenebilirsiniz.
Üretici destek ekibi panelimize nasıl bağlanır?
Yalnızca siz Uzak Destek oturumu açarsanız. Sunucunuza gelen bağlantı açılmaz; Odinvent destek sunucusuna giden şifreli bir SSH tüneli kurar. Süre dolunca ya da kapattığınızda erişim biter, her açma ve kapama denetim kaydına yazılır.
Platform
Odinvent bulutta mı çalışır, kendi sunucumuzda mı?
Odinvent kendi sunucunuza kurulur; bulut hizmeti olarak sunulmaz. Uygulama Windows servisi olarak çalışır, veriler sizin PostgreSQL veritabanınızda durur. Envanter verisi üreticiye gönderilmez. Dış bağlantı yalnız ürün etkinleştirme kontrolü, güncelleme denetimi ve açtığınız özellikler (CVE, EOL ve garanti sorguları, bulut keşfi, bildirimler, yapay zekâ sağlayıcısı) için kurulur.
Kurulum için ne gerekir?
Windows x64 bir sunucu ve yerel yönetici hakkı yeterlidir. Kurulum sihirbazı PostgreSQL 17 yoksa kendisi kurar, veritabanını oluşturur, servisi kaydeder ve güvenlik duvarında varsayılan 8080 portunu açar. .NET veya Node.js kurmanız gerekmez. Şubeler için aynı dosya "yalnızca tarama servisi" seçeneğiyle kurulur. Ayrıntılar Kurulum sayfasındadır.
Kullanıcılar hangi yöntemlerle giriş yapabilir?
Üç yol vardır: Odinvent'in kendi kullanıcı hesabı, Active Directory parolasıyla LDAP girişi ve OpenID Connect ile kurumsal giriş (Entra ID, Google, Okta, Keycloak). Kullanıcılar Authenticator uygulamasıyla iki adımlı doğrulamayı açabilir. Art arda 5 hatalı denemede hesap 15 dakika kilitlenir. SSO istemci sırrı da şifreli kasada saklanır.
Kim neyi görebilir, nasıl sınırlanır?
Odinvent 58 ayrı izinle çalışır. Yönetici, Envanter Sorumlusu, Görüntüleyici ve Teknisyen hazır rolleri vardır; kendi rolünüzü de oluşturabilirsiniz. Her teknisyeni belirli konumlar ve cihaz türleriyle sınırlayabilirsiniz. İzinler her istekte sunucuda denetlenir, reddedilen erişim denemeleri de denetim kaydına yazılır. İsterseniz panele erişimi belirli IP adresleri ve ağlarla da sınırlarsınız.
Güncelleme sırasında bir sorun çıkarsa ne olur?
Güncelleme panelden yapılır ve yalnız üreticinin imzaladığı paket kabul edilir. Öncesinde uygulama dosyaları ve veritabanı yedeklenir. Yeni sürüm sağlık kontrolünü geçmezse önceki sürüme kendiliğinden döner. Veritabanı değişiklikleri otomatik geri alınmaz; gerekirse güncelleme öncesi yedekten dönülür. Bunlara ek olarak sistem her gün, ayarladığınız saatte planlı tam yedek alır.
Arayüz hangi dillerde kullanılabilir?
Arayüz Türkçe ve İngilizce kullanılabilir; dil arayüzden seçilir. İngilizce arayüzde çevrilmemiş az sayıda metin Türkçe görünebilir; başka dil seçeneği yoktur. Karanlık ve aydınlık tema bulunur; tercih yapılmazsa işletim sisteminin teması kullanılır. Arayüz tarayıcıdan çalışır; kullanıcıların bilgisayarına ya da telefonuna ayrı bir uygulama kurulması gerekmez.
Panelde koyu tema var mı?
Evet. Arayüz açık ve koyu temada çalışır; üst menüden tek tıkla geçilir.
İlk zimmet formunuzu bugün imzalatın
Kendi sunucunuza kurun, bir cihazı bir çalışana atayın ve onay e-postasını deneyin.
15 gün ücretsiz deneyin