Agent ve Uzak Yönetim (RMM): yama, dağıtım, script ve uzaktan destek
Odinvent agent, Windows, Linux ve macOS cihazlara kurulan isteğe bağlı küçük bir programdır. Envanteri cihazın içinden toplar, panelden gönderilen imzalı komutları çalıştırır, yazılım dağıtır, yama kurar ve uyumluluk politikalarını denetler. Windows bilgisayarlara tarayıcıdan uzak masaüstü sağlar. Ağ taramasının ulaşamadığı dizüstüleri de panele bağlar.
Kısaca: Agent ne zaman gerekir, ne zaman gerekmez?
Cihazları görmek için agent kurmanız gerekmez; Odinvent'in ajansız keşfi bunu yapar. Ama yama kurmak, program dağıtmak ya da bir bilgisayara uzaktan yardım etmek, cihazda çalışan bir program ister. Agent bu işleri üstlenir ve evden çalışan dizüstüleri de görünür kılar.
- Masaya gitmeden müdahaleYama, program kurulumu ve bakım komutları panelden gönderilir. Sonuç ve hata kodu panele döner.
- Hazır bakım işleri76 hazır script ve 8 uyumluluk politikası kurulumla gelir. İşler takvime bağlanır.
- Güvenli komut zinciriHer komut sunucu tarafından imzalanır. Araya giren biri cihazlara sahte komut gönderemez.

Agent nasıl çalışır?
- Kurulur
Windows'ta tek satırlık PowerShell komutu agent'ı servis olarak kurar. macOS'ta tek komut launchd servisi kurar; Linux'ta systemd birimi elle eklenir. Ajansız keşfin bulduğu Windows makinelere WMI (Windows'un yönetim arayüzü) ile uzaktan da gönderilir.
- Panele kaydolur
Süreli bir kayıt anahtarıyla cihaz kimliği üretilir. Sunucuda yalnız gizli değerin özeti saklanır; yeniden kurulumda aynı cihaz ikinci kez oluşmaz.
- Envanter ve durum gönderir
Agent 5 dakikada bir durum bildirir. Kurulu yazılım gibi ağır listeler yaklaşık saatte bir toplanır.
- Komut ve script çalıştırır
Panelden gönderilen PowerShell, cmd, bash ya da sh komutu kuyruğa girer. Agent imzayı doğrular, çalıştırır ve çıktıyı geri yollar.
- Yazılım ve yama kurar
Paketler ve yamalar seçili cihazlara ya da eksik olan tüm cihazlara gönderilir. İşler 5 alanlı cron ifadesiyle mesai dışına planlanır.
- Uyumluluğu denetler
Politikalar yaklaşık 30 dakikada bir değerlendirilir. Otomatik düzeltme açıksa uyumsuz ayar kendiliğinden düzeltilir.
- Uzaktan destek sağlar
Teknisyen Windows bilgisayara tarayıcıdan bağlanır. Oturumun başlangıcı ve bitişi denetim kaydına yazılır.
Yama ve yazılım dağıtımı nasıl yönetilir?
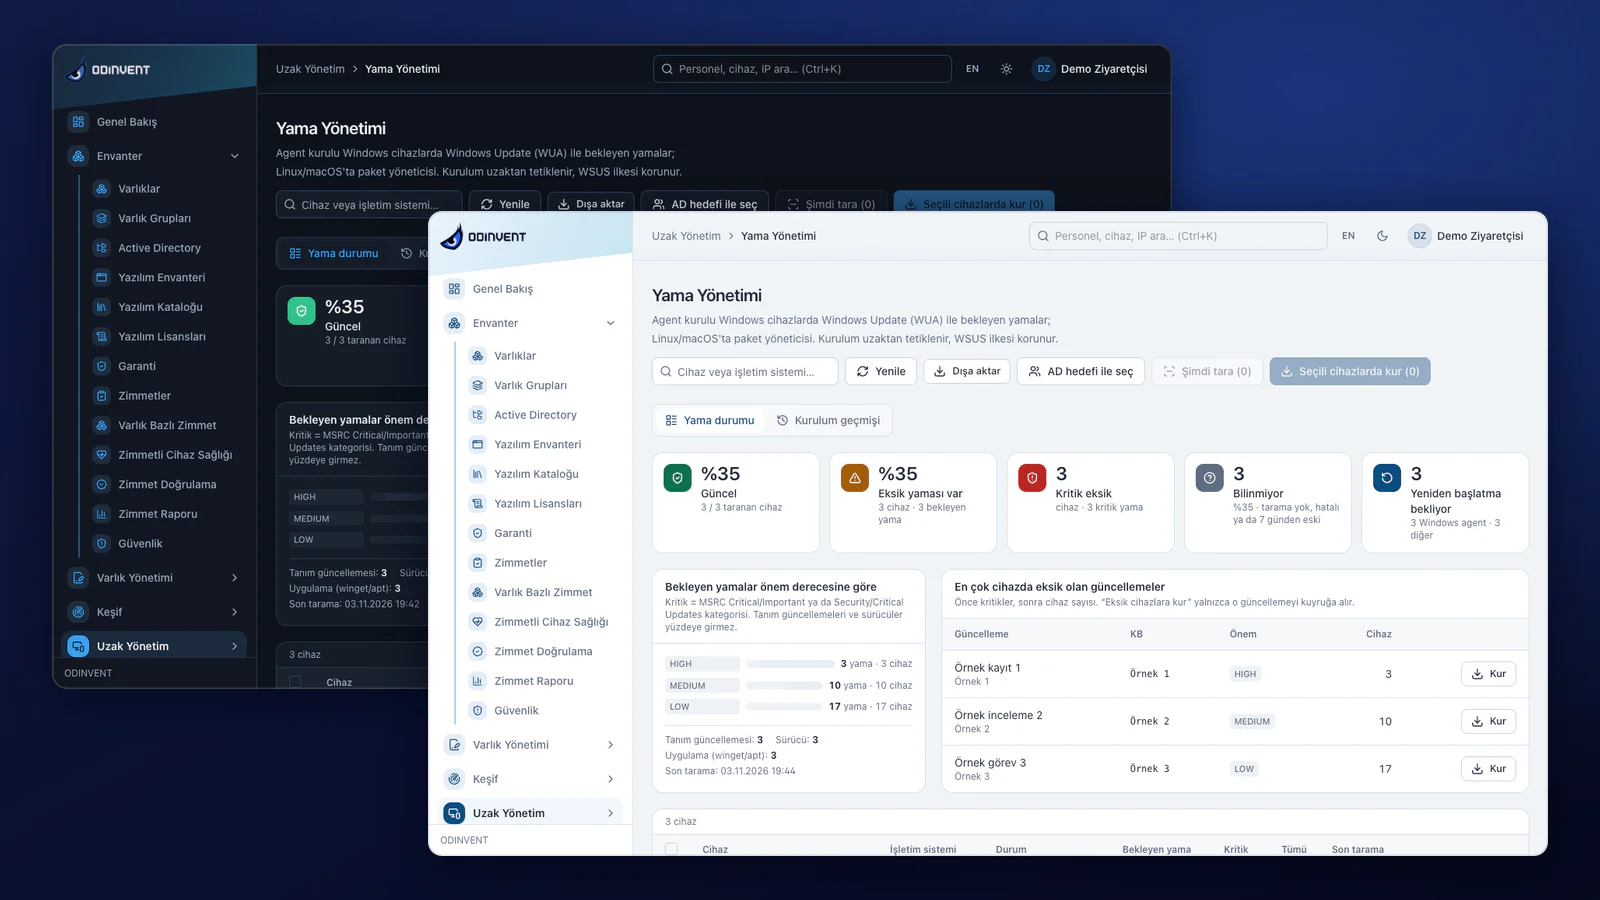
Windows yamaları Windows Update altyapısıyla taranır; WSUS ve grup ilkesi ayarlarına uyulur. Her cihaz bir kovaya düşer, taraması başarısız olan cihaz "güncel" sayılmaz.
- Windows kovaları: Güncel, Eksik, Kritik eksik, Bilinmiyor, Yeniden başlatma bekliyor. KB numarası, önem derecesi ve kategori raporlanır.
- Windows'ta tek cihazda seçmeli kurulum, eksik olan tüm cihazlara toplu kurulum ve isteğe bağlı yeniden başlatma.
- Debian/Ubuntu (apt) ve macOS (softwareupdate) güncellemeleri listelenir ve toptan kurulur.
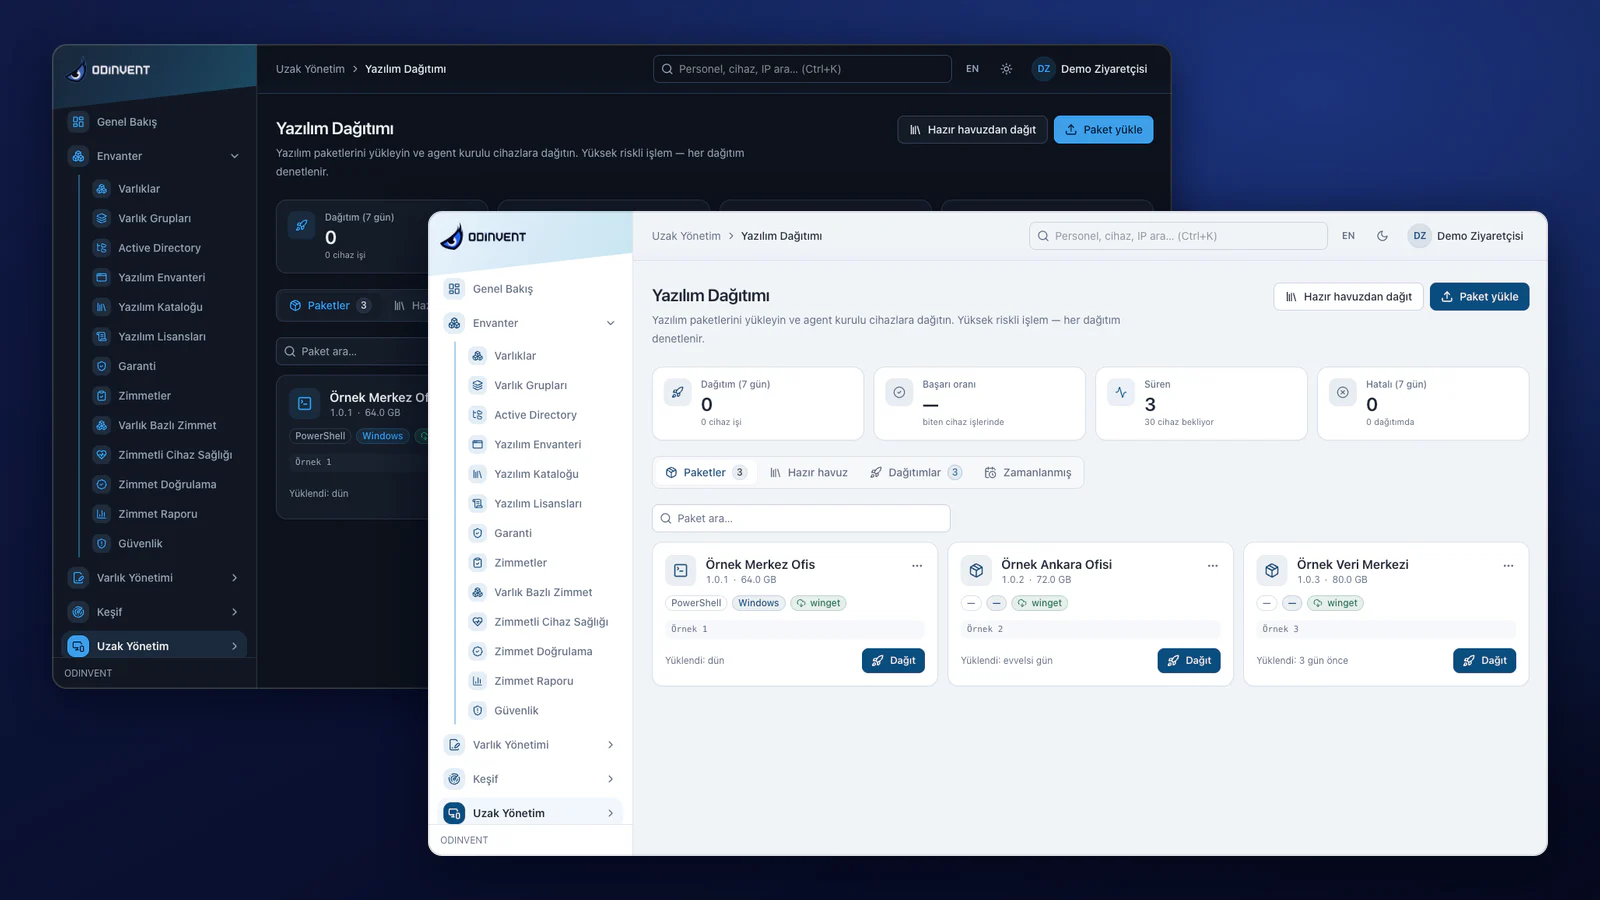
- MSI, EXE, PowerShell ya da shell paketi yüklenir; agent paketin SHA-256 özetini doğrular.
- Windows için 40 uygulamalık hazır winget havuzu ve sessiz kaldırma.
Agent cihazdan neleri toplar?
- Windows: üretici, model, seri, BIOS, CPU, RAM modülleri, diskler, GPU, monitör, yazıcılar, kurulu yazılım, USB aygıtları, servisler, Windows aktivasyonu.
- macOS: model, seri, bellek, uygulamalar, oturumdaki kullanıcı ve yazıcılar. Linux: ana bilgisayar adı, işletim sistemi, CPU, RAM, ağ kartları ve yazıcılar.
- Güvenlik duruşu: Windows'ta güvenlik duvarı, Defender, BitLocker, Secure Boot ve TPM; macOS'ta FileVault ve güvenlik duvarı; Linux'ta ufw ve disk şifreleme.
- Windows olay günlüğü: son 14 günün açılış, kapanış ve çökme olayları; son 3 günün en fazla 200 hata ve uyarısı.
- CPU, bellek, disk ve ağ yükü örneği; Windows'ta uygulamaların son kullanılma zamanı.
- Agent bulunduğu /24 alt ağı da tarayabilir; şubedeki diğer cihazlar böylece bulunur.
Dağıtım ve uzak erişim nasıl denetlenir?
Uzak işlemlerin her biri yüksek riskli sayılır ve kayda geçer.
- Yazılım Dağıtımı: Paket yüklenir ya da hazır havuzdan seçilir; dağıtım anında veya zamanlanmış çalışır, başarı oranı ve hatalı işler izlenir.
- Erişim Kayıtları: Uzak masaüstü, uzak konsol ve switch port işlemlerinin defteri tutulur: kim, ne zaman, hangi cihaza bağlandı. Kayıt alındıysa oturum buradan oynatılır.
- Toplu kurulum: Windows makinelere agent, WMI ile ve kullanıcı etkileşimi olmadan kurulabilir.
- Yama ayrıntısı: Yama akışının tamamı için Yama Yönetimi sayfasına bakın.
Teknik ayrıntı
| Agent | Tek statik Go binary; 5 derleme hedefi: windows/amd64, linux/amd64, linux/arm64, darwin/amd64, darwin/arm64 |
|---|---|
| Kurulum | Windows servisi (tek satır PowerShell) · macOS launchd · Linux systemd (elle) · Windows'a WMI ile uzaktan gönderim |
| Cihaz kimliği | Süreli kayıt anahtarı; isteğe bağlı mTLS (cihazda P-256 anahtarı, kurum içi CA, bitişe 30 gün kala yenileme), varsayılan kapalı |
| Komut güvenliği | Ed25519 imza ve son geçerlilik süresi; imzasız, süresi dolmuş ya da tekrar gönderilen iş reddedilir |
| Otomatik güncelleme | Yaklaşık 60 dakikada bir kontrol; Ed25519 yayıncı imzası doğrulanır, tutmayan dosya silinir |
| Zamanlama | Durum bildirimi 300 sn; yama, uyumluluk ve olay günlüğü turu yaklaşık 30 dk |
| Uzak komut ve script | PowerShell, cmd, bash, sh; zaman aşımı 2 dk (yama komutu 90 dk); 76 hazır script, 5 alanlı cron |
| Yazılım dağıtımı | MSI, EXE, PowerShell, shell; SHA-256 doğrulama; 40 uygulamalık winget havuzu (Windows) |
| Yama | Windows: Windows Update Agent (WUA) · Debian/Ubuntu: apt · macOS: softwareupdate |
| Uyumluluk | 8 hazır politika, 32 kontrol (BitLocker, Defender, güvenlik duvarı, RDP/NLA, SMBv1, parola ilkesi, Linux ve macOS temel); kontrol + isteğe bağlı düzeltme komutu |
| Uzak masaüstü | Yalnız Windows; tarayıcı içi, yaklaşık 10 fps, oturum başına 30 dk; kilit ekranı, UAC ve Ctrl+Alt+Del desteği |
| NAT arkası bağlantı | Relay anahtarı (X-Agent-Relay-Key) ile yalnız /api/agent/* yolu dışarı açılır |
Sınırlar ve gereksinimler
- Uzak masaüstü yalnız Windows'ta çalışır ve yalnız birincil ekranı gösterir; oturum 30 dakikayla sınırlıdır. Son kullanıcıdan onay istenmez, ekranda bildirim çıkmaz. Dosya transferi ve pano eşitleme yoktur; uzak oturum kaydı (sonradan yeniden izleme) desteklenir.
- Agent dosyalarında işletim sistemi kod imzası yoktur; elle kurulumda Windows SmartScreen ve macOS Gatekeeper uyarı verebilir. MSI, PKG ya da deb paketi yoktur, ham binary dağıtılır.
- Linux'ta kurulu yazılım listesi, seri numarası ve model toplanmaz. Linux yaması yalnız Debian/Ubuntu'da ve toptan yapılır; seçmeli kurulum ve dnf/yum taraması yoktur.
- Uzak komut etkileşimli bir terminal değildir: komut gönderilir, sonuç beklenir. Normal komut 2 dakikada, yama komutu 90 dakikada kesilir.
- mTLS cihaz kimliği varsayılan olarak kapalıdır. WMI ile uzaktan kurulum için sunucu Windows'ta çalışmalı, hedef IP yerine makine adıyla verilmelidir.
- Dağıtımda pilot grup, kademeli yayılım ve otomatik geri alma yoktur. Zamanlanmış işlerin hedefi tüm cihazlar ya da bir platformdur. Uyumluluk politikaları script tabanlıdır, CIS sertifikalı değildir.
Sık sorulan sorular
Bir konu seçin; merak ettiğiniz sorunun yanıtını hemen bulun.
Agent ve uzak yönetim
Odinvent'i kullanmak için agent kurmak zorunlu mu?
Hayır. Envanter ve keşif agent kurmadan, ajansız yöntemlerle çalışır. Agent isteğe bağlı bir katmandır. Yama kurmak, yazılım dağıtmak, script çalıştırmak ve uzak masaüstü için gerekir. Ağ taramasının ulaşamadığı, evden çalışan dizüstüleri panele bağlamak için de kullanılır. Agent'ı yalnız müdahale etmek istediğiniz cihazlara kurabilirsiniz.
Uzak masaüstü hangi işletim sistemlerinde çalışır?
Yalnız Windows'ta çalışır. Teknisyen ek program kurmadan tarayıcıdan bağlanır; kilit ekranı, UAC ve Ctrl+Alt+Del desteklenir. Oturum 30 dakikayla sınırlıdır ve yalnız birincil ekran görünür. Son kullanıcıdan onay istenmez, ekranda bildirim çıkmaz; oturumun başlangıcı ve bitişi denetim kaydına yazılır. Dosya transferi ve pano eşitleme yoktur; uzak oturum kaydı (sonradan yeniden izleme) desteklenir.
Agent kurulurken SmartScreen ya da Gatekeeper uyarısı çıkar mı?
Çıkabilir. Agent dosyaları işletim sistemi düzeyinde kod imzası taşımaz, Apple notarization da yoktur. Bu yüzden elle kurulumda Windows SmartScreen ya da macOS Gatekeeper uyarı verebilir. Agent'ın kendi güncellemeleri ise Ed25519 yayıncı imzasıyla doğrulanır. MSI, PKG ya da deb paketi yoktur; kurulum tek satırlık komutla yapılır.
Linux cihazlarda agent neleri toplar ve yapar?
Linux'ta agent ana bilgisayar adı, işletim sistemi, mimari, CPU sayısı, RAM, ağ kartları, IP adresleri ve yazıcıları toplar. Kurulu yazılım listesi, seri numarası ve model toplanmaz. Komut ve script çalıştırılabilir. Yama Debian/Ubuntu'da listelenir ve toptan kurulur; seçmeli kurulum yoktur. Kurulum için systemd birimi elle eklenir.
Agent'a gönderilen komutlar nasıl korunur?
Sunucu her komutu ve dağıtımı Ed25519 ile imzalar ve son geçerlilik süresi ekler. Agent sunucunun anahtarını sabitler; imzasız, süresi dolmuş ya da daha önce çalışmış işi reddeder. İsteğe bağlı mTLS açılırsa her cihaz kendi anahtarıyla kimlik kanıtlar. Uzak komut yetkisi ayrı bir izinle verilir.
Uzak oturumlar kayıt altına alınır mı?
Evet. Erişim Kayıtları uzak masaüstü, uzak konsol ve switch port işlemlerinde kimin, ne zaman, hangi cihaza bağlandığını gösterir. Kayıt alındıysa oturum buradan oynatılır.
Yazılımı cihazlara uzaktan dağıtabilir miyim?
Evet. Yazılım Dağıtımı ekranında paket yükler ya da hazır havuzdan seçerek agent kurulu cihazlara dağıtırsınız. Her dağıtım denetim kaydına yazılır.
Agent birçok bilgisayara toplu kurulabilir mi?
Evet. Agent Dağıtımı, Windows makinelere WMI ile bağlanarak agent’ı kullanıcı etkileşimi olmadan kurar. Seçilen kimlik hedefte yerel yönetici olmalı, RPC ve WMI güvenlik duvarı kuralı açık olmalıdır.
BitLocker kapalı bir cihaz otomatik düzeltilebilir mi?
Uyumluluk politikasında düzeltme komutu tanımlıysa ve “otomatik düzelt” açıksa evet. Agent kontrolü çalıştırır, uyumsuz cihazda düzeltme komutunu uygular. Uyumsuzluk Otomasyon’da e-posta ya da ticket da tetikleyebilir.
Kurulum
Odinvent kurulumu ve kaynak tüketimi için nasıl planlama yapmalıyım?
Windows x64 bir sunucu ve kurulum için yerel yönetici hakkı yeterlidir. Tek kurulum dosyası PostgreSQL 17'yi makinede yoksa kendisi kurar; .NET çalışma zamanı pakete gömülüdür. Panel varsayılan olarak TCP 8080'den açılır ve sihirbaz güvenlik duvarı kuralını kendisi ekler. Zimmet onayı ve bildirimler için kurumunuzun SMTP hesabı gerekir.
Kaynak tüketimi ve kapasite planlaması: CPU, RAM, SSD ve ağ ihtiyacını cihaz sayısı, eşzamanlı taramalar, tarama sıklığı, saklama süresi ve kullanılan modüllerle birlikte değerlendirin. CPU/RAM kullanımını ilk tam taramada ve normal çalışma sırasında; disk büyümesini veritabanı, ekler ve yedekler için ayrı izleyin. Agentless keşifte hedef cihazda kalıcı bir agent süreci bulunmaz; tarama sırasında WMI, SSH veya SNMP işlemleri cihaz ve ağ kaynaklarını kullanır. Yama ve yazılım dağıtımının aktarım yükünü envanter taramasından ayrı planlayın.
Bu açıklamalar kapasite planlama rehberidir; ölçülmüş tüketim veya doğrulanmış minimum donanım değerleri değildir. Cihaz sayınızı ve kullanım senaryonuzu demo talebinde paylaşın; önerilen kaynakları pilot kurulum ölçümleriyle netleştirelim.
Odinvent Linux veya Docker üzerine kurulabilir mi?
Hayır. Odinvent yalnız Windows x64 sunucuya kurulur. Linux sunucu, Docker, Kubernetes veya MSI paketiyle kurulum yoktur. Bunun bir nedeni Windows envanterinin WMI ile toplanmasıdır; WMI taraması tarayıcının Windows'ta çalışmasını gerektirir. Linux sunucularınız ise SSH ile, isterseniz agent ile envantere girer.
Uzak şubeleri taramak için ne kurmak gerekir?
Aynı kurulum dosyasını şubede "Yalnızca tarama servisi" seçeneğiyle kurarsınız. Bu servisin kendi veritabanı yoktur ve merkeze yalnız giden bağlantıyla bağlanır; şubede gelen port açmanız gerekmez. Servis bir işi alırken o işin kimlik bilgilerini merkezden aldığı için merkez bağlantısını HTTPS ile kurmanızı öneririz.
Güncelleme başarısız olursa ne olur?
Uygulama önceki sürüme kendiliğinden döner. Güncellemeden önce uygulama dosyaları kopyalanır ve veritabanı yedeği alınır; yeni sürüm sağlık kontrolünden geçmezse eski dosyalar geri yüklenir. Veritabanı değişiklikleri ise otomatik geri alınmaz; gerekirse güncelleme öncesi yedekten dönülür. Yalnız üreticinin Ed25519 ile imzaladığı paketler kurulur; imzasız paket reddedilir.
Odinvent yedeği nasıl alınır ve nerede saklanmalı?
Sistem her gün, sizin belirlediğiniz saatte veritabanı, yapılandırma ve belgelerden oluşan tam yedek alır. Yedeği panelden indirip geri yükleyebilirsiniz. Yedek arşivi şifresizdir ve kimlik kasasının anahtarını içerir. Bu yüzden yedek dosyalarını erişimi kısıtlı bir yerde saklayın ve geri yüklemeyi düzenli olarak deneyin.
Odinvent internet bağlantısı olmadan çalışır mı?
Evet. Lisans çevrimdışı doğrulanır ve envanter verisi dışarı gönderilmez. İnternet yalnız isteğe bağlı işler için kullanılır: güncelleme kontrolü, CVE ve ömür sonu sorguları, garanti bilgisi, bulut keşfi ve bulut yapay zekâ sağlayıcısı. Ağ varsa 12 saatte bir lisans sunucusuna ürün adı, seri numarası ve cihaz kimliği gider.
Web arayüzünü HTTPS ile açabilir miyim?
Evet. HTTPS / Sertifika ekranından açılır, isterseniz HTTP istekleri HTTPS’e yönlendirilir. HTTP erişimi açık kalır; sertifika sorununda panele HTTP’den girebilirsiniz.
Güvenlik
Odinvent'te verilerim nerede tutulur?
Tamamen sizin sunucunuzda. Uygulama sizin Windows sunucunuzda servis olarak çalışır, veriler sizin PostgreSQL veritabanınızda durur. Envanter verisi üreticiye gönderilmez. Düzenli giden tek trafik 12 saatte bir lisans bildirimidir: ürün adı, seri numarası ve cihaz kimliği. CVE, garanti, bulut ve yapay zekâ bağlantıları yalnız siz açarsanız kurulur.
Tarama için girdiğim parolalar nasıl korunur?
Şifreli kasada, AES-256-GCM zarf şifrelemeyle. Her sır kendi veri anahtarıyla şifrelenir, veri anahtarı da ana anahtarla sarılır. Kaydedilen parola hiçbir ekranda geri gösterilmez ve her kullanımı denetim kaydına düşer. Ana anahtar sunucudaki yapılandırma dosyasında durur; KMS veya HSM entegrasyonu yoktur, dosya erişimini sizin korumanız gerekir.
Kurumsal hesaplarla tek oturum açma (SSO) destekleniyor mu?
Evet, OpenID Connect ile. Microsoft Entra ID, Google, Okta ve Keycloak hesaplarıyla giriş yapılabilir. İzinli e-posta alan adlarını siz belirlersiniz; isterseniz ilk girişte kullanıcı otomatik oluşturulur. Active Directory kullanıcıları LDAP üzerinden kendi Windows parolalarıyla da girebilir. İstemci sırrı kimlik kasasında şifreli saklanır.
İki adımlı doğrulama (MFA) zorunlu tutulabilir mi?
İki adımlı doğrulama kullanıcı başına açılır; kurum genelinde zorunlu kılan bir politika şu an yoktur. Kullanıcı Authenticator uygulamasıyla TOTP kodu kullanır ve kurtarma kodları alır. SMS veya e-posta ile kod gönderimi yoktur. MFA açma ve kapama işlemleri denetim kaydına yazılır; MFA değişince kullanıcının tüm oturumları düşer.
Odinvent bağımsız sızma testinden geçti mi?
Hayır, yapılan denetim iç denetimdir. Odinvent yayın öncesi 24 maddelik iç güvenlik denetiminden ve otomatik statik ile dinamik güvenlik taramasından geçti; kritik ve yüksek bulgu kalmadı. Bu, bağımsız bir üçüncü taraf sızma testi değildir ve ürünün bir güvenlik sertifikası yoktur. Kalan düşük öncelikli maddeler operasyoneldir.
Denetim kayıtlarını SIEM sistemimize aktarabilir miyiz?
Evet. Yalnız "denetim okuma" kapsamlı bir API anahtarı oluşturursunuz; SIEM kayıtları artımlı olarak, çağrı başına en çok 1.000 kayıt çeker. Forsenti için hazır bağlayıcı vardır; Splunk veya Microsoft Sentinel aynı uçtan çekebilir. Aktarım çekme modelidir; syslog ile itme yoktur. Kayıtlar girişleri, değişiklikleri ve reddedilen yetki denemelerini içerir.
Yönetim erişimini belirli IP adresleriyle sınırlayabilir miyiz?
Evet. Yönetici IP Erişim Listesi etkinleştirildiğinde yalnızca listedeki IP ve CIDR’lerden API erişimi kabul edilir. Kendi adresinizi eklemeyi unutmayın, aksi halde kilitlenebilirsiniz.
Üretici destek ekibi panelimize nasıl bağlanır?
Yalnızca siz Uzak Destek oturumu açarsanız. Sunucunuza gelen bağlantı açılmaz; Odinvent destek sunucusuna giden şifreli bir SSH tüneli kurar. Süre dolunca ya da kapattığınızda erişim biter, her açma ve kapama denetim kaydına yazılır.
Platform
Odinvent bulutta mı çalışır, kendi sunucumuzda mı?
Odinvent kendi sunucunuza kurulur; bulut hizmeti olarak sunulmaz. Uygulama Windows servisi olarak çalışır, veriler sizin PostgreSQL veritabanınızda durur. Envanter verisi üreticiye gönderilmez. Dış bağlantı yalnız ürün etkinleştirme kontrolü, güncelleme denetimi ve açtığınız özellikler (CVE, EOL ve garanti sorguları, bulut keşfi, bildirimler, yapay zekâ sağlayıcısı) için kurulur.
Kurulum için ne gerekir?
Windows x64 bir sunucu ve yerel yönetici hakkı yeterlidir. Kurulum sihirbazı PostgreSQL 17 yoksa kendisi kurar, veritabanını oluşturur, servisi kaydeder ve güvenlik duvarında varsayılan 8080 portunu açar. .NET veya Node.js kurmanız gerekmez. Şubeler için aynı dosya "yalnızca tarama servisi" seçeneğiyle kurulur. Ayrıntılar Kurulum sayfasındadır.
Kullanıcılar hangi yöntemlerle giriş yapabilir?
Üç yol vardır: Odinvent'in kendi kullanıcı hesabı, Active Directory parolasıyla LDAP girişi ve OpenID Connect ile kurumsal giriş (Entra ID, Google, Okta, Keycloak). Kullanıcılar Authenticator uygulamasıyla iki adımlı doğrulamayı açabilir. Art arda 5 hatalı denemede hesap 15 dakika kilitlenir. SSO istemci sırrı da şifreli kasada saklanır.
Kim neyi görebilir, nasıl sınırlanır?
Odinvent 58 ayrı izinle çalışır. Yönetici, Envanter Sorumlusu, Görüntüleyici ve Teknisyen hazır rolleri vardır; kendi rolünüzü de oluşturabilirsiniz. Her teknisyeni belirli konumlar ve cihaz türleriyle sınırlayabilirsiniz. İzinler her istekte sunucuda denetlenir, reddedilen erişim denemeleri de denetim kaydına yazılır. İsterseniz panele erişimi belirli IP adresleri ve ağlarla da sınırlarsınız.
Güncelleme sırasında bir sorun çıkarsa ne olur?
Güncelleme panelden yapılır ve yalnız üreticinin imzaladığı paket kabul edilir. Öncesinde uygulama dosyaları ve veritabanı yedeklenir. Yeni sürüm sağlık kontrolünü geçmezse önceki sürüme kendiliğinden döner. Veritabanı değişiklikleri otomatik geri alınmaz; gerekirse güncelleme öncesi yedekten dönülür. Bunlara ek olarak sistem her gün, ayarladığınız saatte planlı tam yedek alır.
Arayüz hangi dillerde kullanılabilir?
Arayüz Türkçe ve İngilizce kullanılabilir; dil arayüzden seçilir. İngilizce arayüzde çevrilmemiş az sayıda metin Türkçe görünebilir; başka dil seçeneği yoktur. Karanlık ve aydınlık tema bulunur; tercih yapılmazsa işletim sisteminin teması kullanılır. Arayüz tarayıcıdan çalışır; kullanıcıların bilgisayarına ya da telefonuna ayrı bir uygulama kurulması gerekmez.
Panelde koyu tema var mı?
Evet. Arayüz açık ve koyu temada çalışır; üst menüden tek tıkla geçilir.
İlk agent'ı bugün kurun
Tek satırlık komutla bir Windows bilgisayarı panele bağlayın, yama durumunu görün.
15 gün ücretsiz deneyin